

OpenAI breidt zijn cybersecurityprogramma Daybreak uit met Red Team en Defense Factory. Het eerste product voert penetratietests uit op webapplicaties, het tweede zet AI-agenten aan het werk om kwetsbaarheden te dichten.
OpenAI breidt zijn beveiligingsprogramma Daybreak uit met twee nieuwigheden. Eén oplossing hackt, de andere beschermt. Beide producten werken met AI-agenten die de broncode van een organisatie doorlichten. Red Team valt applicaties aan om na te gaan welke lekken echt te misbruiken zijn. Defense Factory onderzoekt gevonden lekken en schrijft er een patch voor.
Daybreak Red Team test webapps
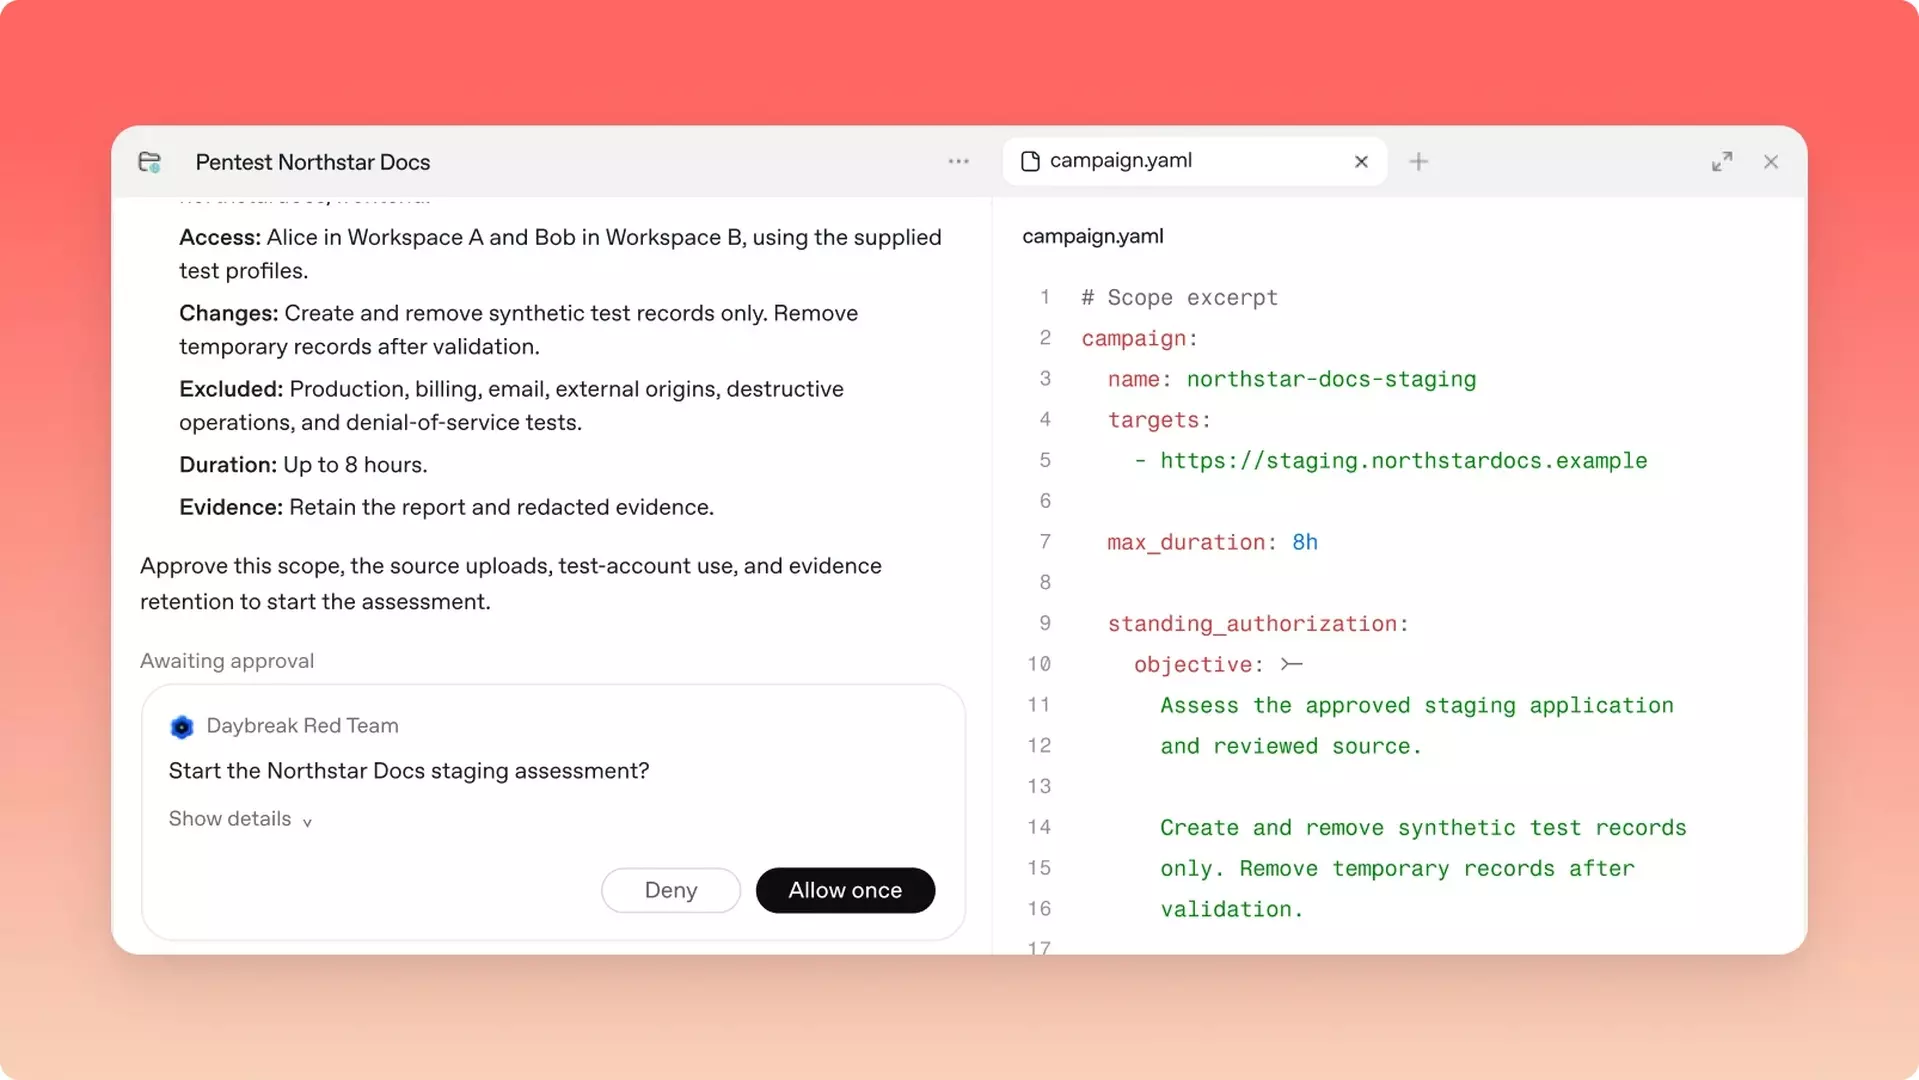
Daybreak Red Team zet een gecoördineerd team van AI-agenten in op webapplicaties. De agenten onderzoeken aanvalspaden op basis van de broncode en de context van de applicatie, en bevestigen kwetsbaarheden. Ze testen ook meldingen van codescanners, bugbountyprogramma’s en onderzoekers na, zodat beveiligingsteams op basis van bewijs kiezen wat eerst hersteld moet worden.
Na een patch controleert Red Team of de exploit nog werkt, en die test kan opnieuw lopen telkens de applicatie verandert. Klanten bepalen welke applicaties en endpoints de agenten mogen bereiken. De tests draaien in geïsoleerde omgevingen.
In feite vermarkt OpenAI als product wat het per ongeluk al met zijn overijverige AI-agenten zelf deed. Die konden al eens ontsnappen uit hun slecht beveiligde interne omgevingen om vervolgens aan het hacken te gaan. Daarmee komen wel lekken aan het licht. In deze gecontroleerde vorm kunnen organisaties die AI-capaciteit (hopelijk) gecontroleerd inzetten.
Defense Factory werkt backlog weg
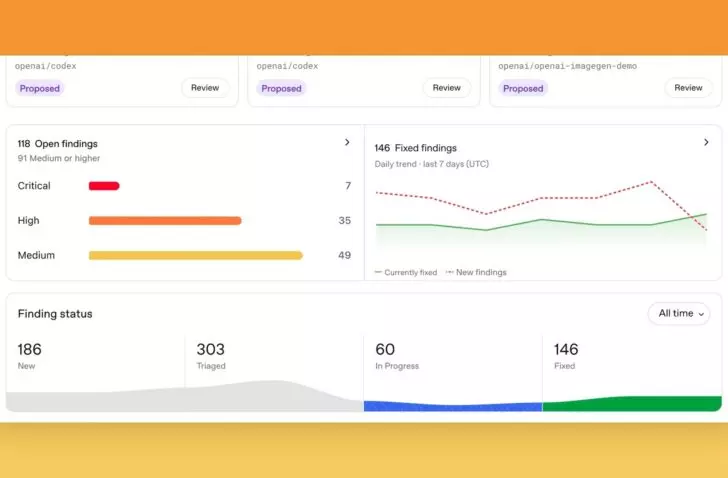
Daybreak Defense Factory (openingsbeeld) moet de achterstand aan beveiligingsproblemen oplossen. Organisaties koppelen hun repository’s en de bevindingen van hun bestaande beveiligingstools of van Red Team aan het platform. AI-agenten onderzoeken elk probleem, volgen de kwetsbaarheid door de code en stellen een patch voor. Die patch kunnen ontwikkelaars eerst bekijken en testen.
Ontwikkelaars kunnen ook zelf bijsturen met Codex. Dat is de programmeeragent van OpenAI. Ze voegen context toe, bekijken het bewijs en verfijnen de patch terwijl de agenten op de achtergrond verder werken. Daarnaast kan Defense Factory elke nieuwe commit scannen of op vaste tijdstippen controles uitvoeren.
Aanmelding en early access
Voor de geavanceerde cybersecuritymogelijkheden van zijn modellen laat OpenAI individuen en organisaties zich aanmelden voor Daybreak. Het bedrijf controleert elke aanvrager en bekijkt hoe die de modellen wil inzetten. Daybreak Red Team is voorlopig alleen in early access beschikbaar, geïnteresseerde organisaties kunnen zich registreren. Voor Defense Factory nemen bedrijven contact op met het verkoopteam van OpenAI. Prijzen noemt OpenAI nog niet.